
صلاحيات زائدة
يوسع الوصول غير الضروري أثر اختراق الحساب.

تقييم عملي وتقوية للتطبيقات والأنظمة السحابية والبيانات والفرق.

نفحص التطبيقات والبنية التحتية المصرح بها لرصد ضعف الوصول والإعدادات ومعالجة البيانات. نرتب النتائج بحسب أثرها ونقدم إرشادات للإصلاح ثم نعيد فحص التغييرات المتفق عليها.
يوسع الوصول غير الضروري أثر اختراق الحساب.
تخلق الخدمات العامة والأسرار المسربة نقاط دخول غير لازمة.
إغلاق التذكرة لا يثبت اختفاء الضعف.


نتفق على الأصول وطرق الاختبار والحدود التشغيلية.
نراجع المصادقة والصلاحيات والإعدادات والتبعيات المكشوفة.
تتضمن النتائج أدلة وأثراً وخطوات عملية للفريق المسؤول.

نراجع التصحيحات المتفق عليها ونوثق المخاطر المتبقية.
يساعد سياق العمل على معالجة نقاط التعرض المهمة أولاً.
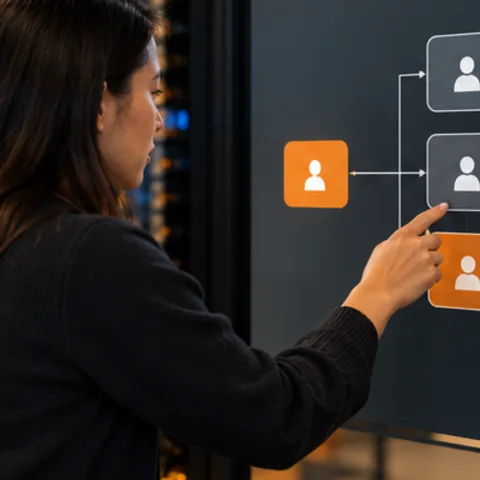
يقلل مبدأ أقل صلاحية من نطاق الحسابات غير الضروري.
توفر الاختبارات اللاحقة أدلة على معالجة ثغرات محددة.
اذكر التطبيقات أو الأنظمة المطلوب فحصها والقيود التشغيلية.
إجابات واضحة عن الأسئلة العملية قبل البدء.


 العربية
 هاتف
 واتساب
 Contact